AI数字化碳中和解决方案供应商
2026-09-20
ISO 27001认证需要多长时间,是企业启动认证前最常问到的问题。这个问题没有一个固定的标准答案,因为认证周期取决于企业规模、现有管理基础、风险评估复杂度以及认证范围的边界。但根据大量企业的实际推进经验,从项目启动到最终拿证,周期通常在3到12个月之间。
四个阶段,拆解认证周期
认证周期可以按照四个阶段来理解。
第一阶段是体系建立,约2到3个月。 这个阶段的核心工作是确定认证范围、完成信息资产识别与分级、开展信息安全风险评估、编制体系文件。体系文件包括信息安全方针、管理手册、程序文件、适用性声明等。适用性声明需要逐项列明采用或不采用的控制项及理由,是审核员重点核查的文件之一。
第二阶段是文件发布与体系试运行,约1到2个月。 体系文件编写完成并经过审批发布后,企业需要在实际业务中运行这套体系,产生培训记录、访问日志、安全巡检记录、事件处理报告等运行证据。
第三阶段是内部审核与管理评审,约1到3个月。 体系运行满3个月后,企业需要完成至少一次完整的内部审核,覆盖认证范围内的全部部门和条款,出具审核报告并完成不符合项的闭环整改。随后由最高管理者主持管理评审,评审体系的适宜性、充分性和有效性。内部审核和管理评审的记录是认证申请的必备材料。
第四阶段是认证审核与发证,约1到2个月。 认证审核分为两个阶段。第一阶段审核主要检查体系文件的完整性、合规性和体系运行的基础记录,审核组会确认认证范围是否清晰、风险评估是否完成、内审和管评是否落实。如果第一阶段审核发现轻微不符合项,企业需要在规定期限内完成整改并提交证据,审核组验证通过后进入第二阶段。第二阶段审核是现场全面审核,审核组会深入各部门和岗位,验证体系是否真正落地运行,包括访问控制是否执行、安全培训是否到位、事件响应流程是否有效、记录是否真实可追溯。两阶段审核之间通常间隔数周,企业利用这个时间完成第一阶段不符合项的整改。
综合来看,体系运行满3个月是认证申请的硬性前置条件,从体系建立到最终发证,多数企业需要6到12个月完成全部工作。如果企业已有一定的信息安全管理基础,周期可以压缩;如果涉及多个场所或复杂系统,周期会相应延长。
申请认证需要满足的条件
根据国家认监委发布的《信息安全管理体系认证规则》,企业申请ISO 27001认证需要同时满足以下条件。
合法主体资格。 持有有效的企业法人营业执照,认证范围内的业务活动需取得相关行政许可。金融、医疗、通信等特殊行业还需具备行业许可资质。
体系运行满3个月。 企业须按ISO/IEC 27001标准建立信息安全管理体系,并有效运行至少3个月,产生完整的运行记录。体系运行的起算日期不早于取得合法主体资格及行政许可的日期。
完成风险评估与处置。 包括信息资产清单与分级、风险评估报告、风险处置计划,以及适用性声明。这是ISO 27001的核心要求,也是审核中权重最高的部分。
完成内部审核与管理评审。 内审须覆盖认证范围内的全部条款,不符合项须完成闭环整改;管理评审须由最高管理者主持,并留存会议记录。
合规与信用记录良好。 企业当前未被列入严重违法失信名单,近一年内未发生被行政监管部门责令停产停业整顿的重大网络安全事件或重大质量事故。
体系文件与运行记录完整。 申请时需提交信息安全方针、管理手册、程序文件、适用性声明、风险评估报告、内审报告、管理评审报告,以及培训记录、访问日志、事件处理记录等运行证据。所有活动必须留痕,无记录即视为未执行。
世通国际认证2003年成立,CNAS认可机构,累计服务组织超4.86万家,在ISO 27001认证领域积累了丰富经验。世通提供多体系联合审核服务,一次审核可覆盖多个标准,减少企业接待负担。世通AI认证工作平台可辅助企业完成文件核验、标准自查和数据比对,让认证准备更规范、更高效。对于同时关注绿色低碳发展的企业,世通AI+能碳管理平台也可为能源与碳排放数据管理提供数字化支撑。
认证通过后,证书有效期为三年,期间每年需接受一次监督审核,第三年到期前进行再认证审核。将认证视为持续改进的机制而非一次性任务,信息安全能力才能真正发挥长期价值。
世通AI+能碳管理平台让节能降碳清晰可见
零碳工厂评审的核心,不是简单看企业有没有节能措施,而是看企业是否具备系统化、可验证、可持续运行的能碳管理能力。对于缺少能碳管理平台的企业来说,评审过程中最容易被
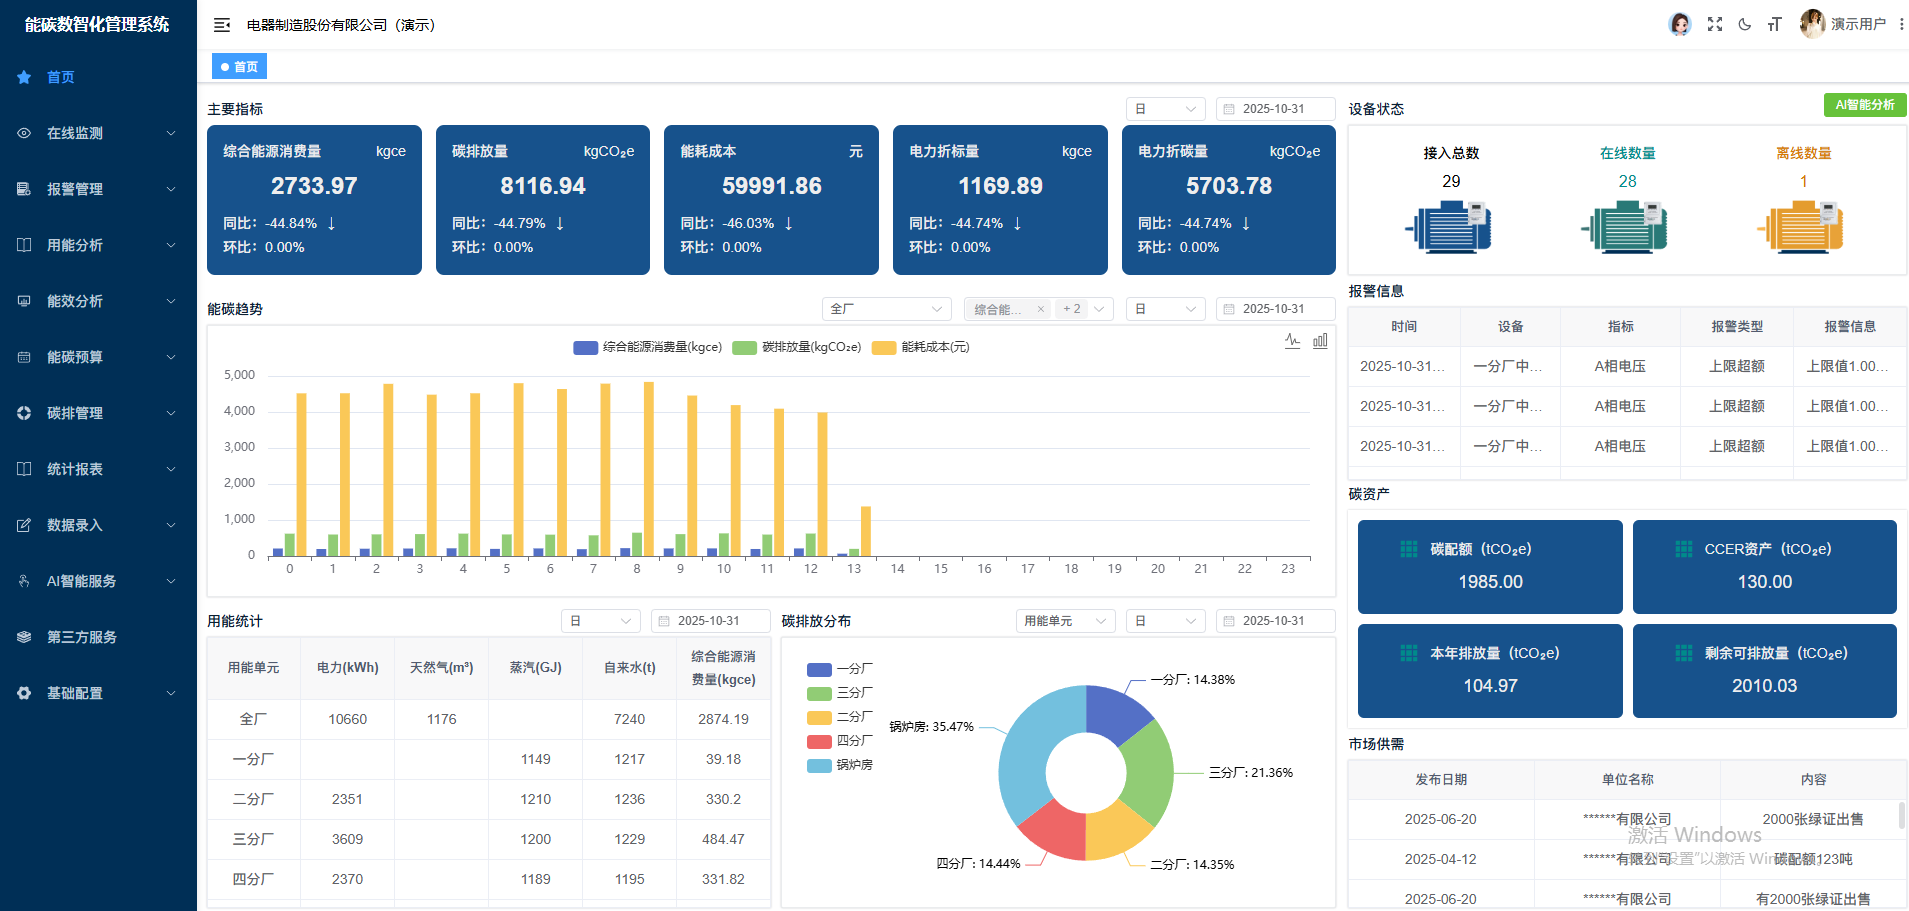
这几年,很多企业在推进绿色工厂、零碳工厂相关工作时,都会越来越明显地感受到一个变化:过去,能碳管理平台有时还是“加分项”;现在,越来越接近“基础项”;再往后看,
这两年,很多行业都在谈AI。但对企业来说,真正关心的并不是“有没有AI”,而是AI到底能不能进入实际工作,能不能解决那些原来反复做、耗时间、靠经验、效率不稳定的