AI数字化碳中和解决方案供应商
2026-09-22
ISO 27001是国际标准化组织发布的信息安全管理体系标准,也是全球公认的信息安全领域最权威的管理框架。它要求企业通过系统化的风险评估和风险处置,建立覆盖技术、管理和人员的完整信息安全防护体系,确保信息的保密性、完整性和可用性。
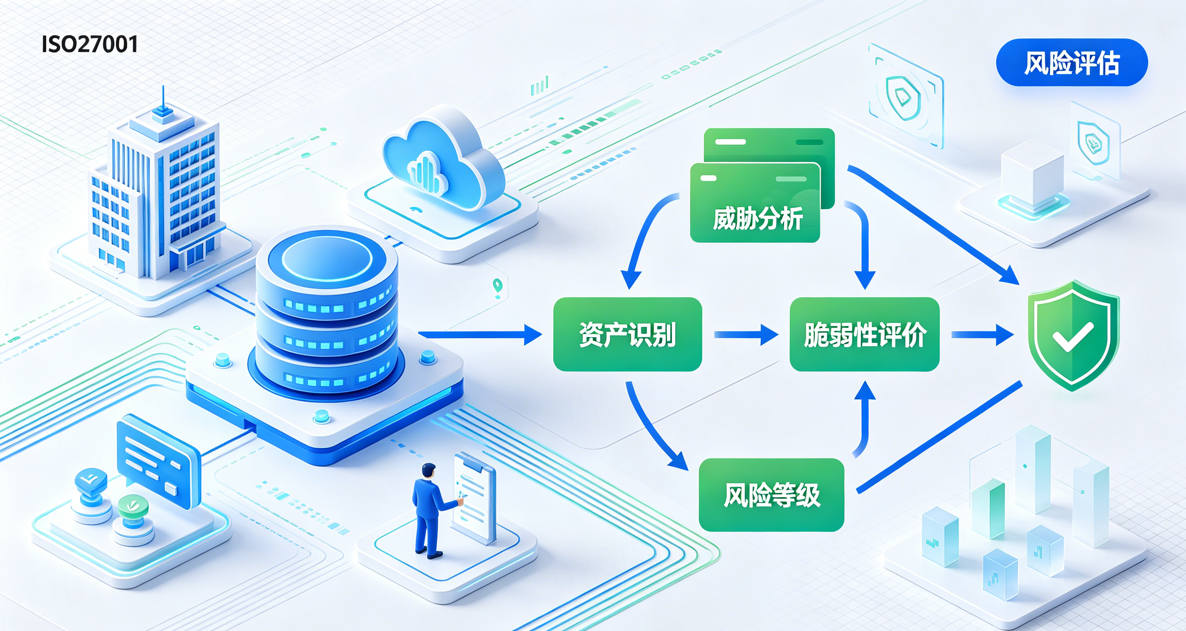
与一般的技术安全产品不同,ISO 27001管理的是“体系”而非单一工具。它要求企业识别信息资产、评估面临的威胁和脆弱性,选择并实施适当的控制措施,并通过持续改进机制应对不断变化的安全风险。
申请ISO 27001认证需要满足哪些条件
根据国家认监委发布的《信息安全管理体系认证规则》,企业申请认证需同时满足以下条件。
合法主体资格。 持有有效的企业法人营业执照。认证范围内的业务活动需取得相关行政许可,金融、医疗、通信等特殊行业还需具备行业许可资质。
体系运行满3个月。 企业须按ISO/IEC 27001标准建立信息安全管理体系,并有效运行至少3个月,产生完整的运行记录。体系运行的起算日期不早于取得合法主体资格及行政许可的日期。
完成风险评估与处置。 包括信息资产清单与分级、风险评估报告、风险处置计划以及适用性声明。这是ISO 27001的核心要求,也是审核中权重最高的部分。
完成内部审核与管理评审。 内审须覆盖认证范围内的全部条款,不符合项须完成闭环整改;管理评审须由最高管理者主持,并留存会议记录。
合规与信用记录良好。 企业当前未被列入严重违法失信名单,近一年内未发生被行政监管部门责令停产停业整顿的重大网络安全事件或重大质量事故。
体系文件与运行记录完整。 申请时需提交信息安全方针、管理手册、程序文件、适用性声明、风险评估报告、内审报告、管理评审报告,以及培训记录、访问日志、事件处理记录等运行证据。
哪些企业适用ISO 27001
信息安全管理体系适用于所有处理敏感信息的组织。金融机构、医疗机构、政务部门、互联网平台等数据密集型行业是认证的主力群体。同时,为这些行业提供IT服务、系统集成、数据处理、云服务的供应商,也越来越多地被客户要求提供ISO 27001证书。
对于涉及大量个人信息处理的企业,认证不仅是满足《个人信息保护法》的合规工具,也是向客户证明数据保护能力的直接凭证。
认证的价值不止一张证书
ISO 27001帮助企业将信息安全从“被动救火”转向“主动防控”。通过系统识别风险、提前部署控制措施,企业能够有效降低数据泄露、网络攻击和业务中断的概率。在招投标和供应链审核中,这张证书是证明信息安全能力的权威凭证。
世通国际认证2003年成立,CNAS认可机构,累计服务组织超4.86万家,在ISO 27001认证领域积累了丰富经验。世通提供多体系联合审核服务,一次审核可覆盖多个标准,减少企业接待负担。世通AI认证工作平台可辅助企业完成文件核验、标准自查和数据比对,让认证准备更规范、更高效。对于同时关注绿色低碳发展的企业,世通AI+能碳管理平台也可为能源与碳排放数据管理提供数字化支撑。
认证证书有效期为三年,期间每年需接受一次监督审核。将认证视为持续改进的机制而非一次性任务,信息安全能力才能真正发挥长期价值。
世通AI+能碳管理平台让节能降碳清晰可见
零碳工厂评审的核心,不是简单看企业有没有节能措施,而是看企业是否具备系统化、可验证、可持续运行的能碳管理能力。对于缺少能碳管理平台的企业来说,评审过程中最容易被
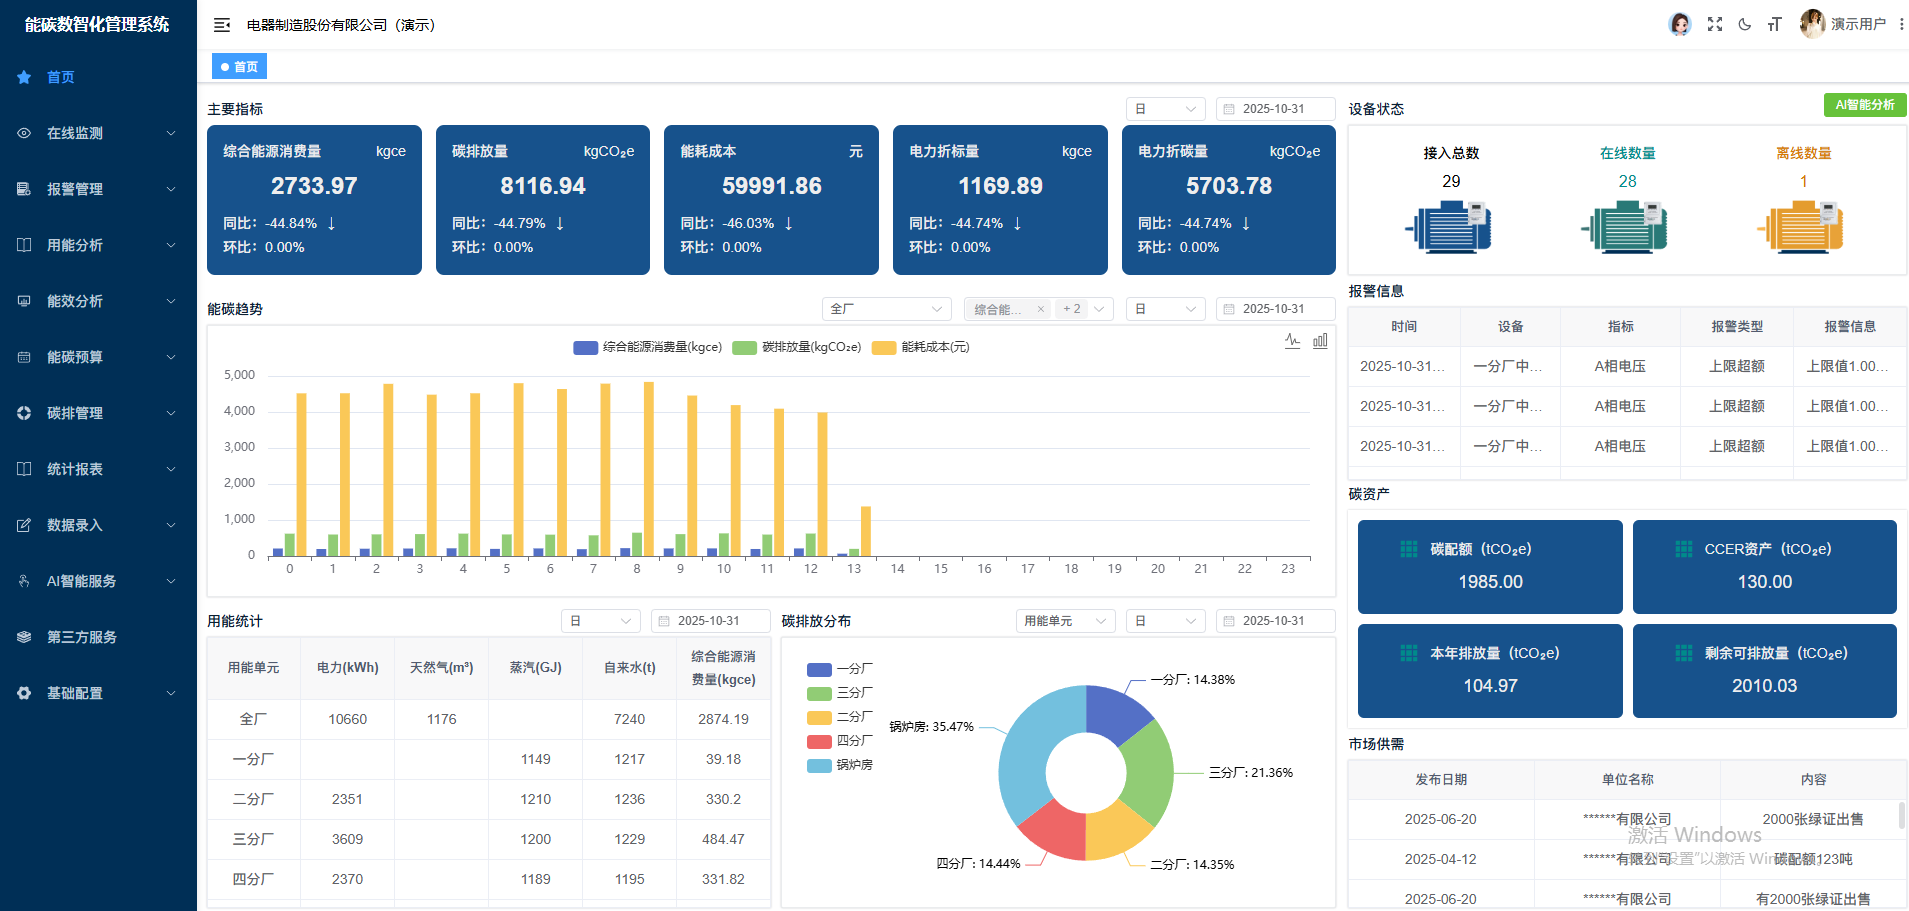
这几年,很多企业在推进绿色工厂、零碳工厂相关工作时,都会越来越明显地感受到一个变化:过去,能碳管理平台有时还是“加分项”;现在,越来越接近“基础项”;再往后看,
这两年,很多行业都在谈AI。但对企业来说,真正关心的并不是“有没有AI”,而是AI到底能不能进入实际工作,能不能解决那些原来反复做、耗时间、靠经验、效率不稳定的