AI数字化碳中和解决方案供应商
2026-09-23
ISO 27001信息安全管理体系认证,从启动到拿证通常需要数月时间。不少企业在准备阶段投入了大量精力,却在审核环节发现方向偏了,返工既耽误时间也消耗资源。结合2026年新版认证规则的要求和实际推进中的常见问题,办理过程中有几个关键点值得提前留意。
体系运行时间不能“卡着算”
新版规则要求信息安全管理体系须运行满3个月方可申请认证,这个时间从体系文件正式发布实施之日起算,不是从项目启动日或培训日算起。审核组在现场会核查试运行起始日期的证明材料,比如体系文件发布记录、首次培训签到表等。有些企业为了赶进度,文件还没正式发布就开始“运行”,审核时无法提供有效证据,只能重新计时。建议在体系文件正式发布后,完整跑通至少一个管理周期,确保有足够的风险评估记录、访问日志、安全巡检记录等运行证据。
风险评估和适用性声明是核心,不能敷衍
ISO 27001与一般管理体系最大的区别在于风险评估。审核员会重点核查:信息资产清单是否完整、资产分级是否合理、风险评估方法是否科学、风险处置计划是否覆盖所有不可接受风险、适用性声明中每一项控制措施的取舍是否有依据。有些企业把风险评估做成“填表游戏”,风险值随意打分,适用性声明直接照抄模板,这类材料在审核中很难通过。风险评估应当由熟悉业务和系统的人员共同参与,确保识别出的风险是真实的,选择控制措施的理由是站得住脚的。
访问控制和权限管理要经得起现场核查
审核员在现场会随机抽查员工账号权限、系统访问日志、离职人员权限回收记录、第三方远程访问控制情况。常见的问题是:员工调岗后原权限未及时回收、共享账号多人使用、管理员权限过于集中、日志记录不完整。这些问题在文件层面往往看不出来,但现场核查时一问就暴露。建议在体系运行期间就建立账号权限的定期复核机制,保留完整的权限审批和变更记录,不要等到审核前集中补材料。
业务连续性演练不能“纸上谈兵”
ISO 27001要求企业建立业务连续性管理机制,包括关键业务影响分析、恢复目标设定、应急预案和定期演练。审核员会查看演练记录,核实演练是否真实开展、参与人员是否覆盖关键岗位、演练结果是否形成改进措施。有些企业的演练记录只有一页纸,没有具体场景、没有参与人员签到、没有发现的问题和改进措施,这类记录难以证明连续性管理机制在有效运行。
认证费用必须企业直付
2026年新规明确要求认证费用由企业对公账户直接支付给认证机构,严禁通过咨询公司或第三方代付。这一条在监管核查中会被重点检查,企业应确保支付路径合规、凭证完整。
世通国际认证2003年成立,CNAS认可机构,累计服务组织超4.86万家,在ISO 27001认证领域积累了丰富经验。世通提供多体系联合审核服务,一次审核可覆盖多个标准,减少企业接待负担。世通AI认证工作平台可辅助企业完成文件核验、标准自查和数据比对,让认证准备更规范、更高效。对于同时关注绿色低碳发展的企业,世通AI+能碳管理平台也可为能源与碳排放数据管理提供数字化支撑。
监督审核不能忘
证书有效期为三年,期间每年需接受一次监督审核。监督审核间隔不应超过12个月,逾期未审核证书将被暂停。企业应将监督审核时间纳入年度工作计划,提前准备运行记录和变更情况说明,确保体系持续运行、证书持续有效。
世通AI+能碳管理平台让节能降碳清晰可见
零碳工厂评审的核心,不是简单看企业有没有节能措施,而是看企业是否具备系统化、可验证、可持续运行的能碳管理能力。对于缺少能碳管理平台的企业来说,评审过程中最容易被
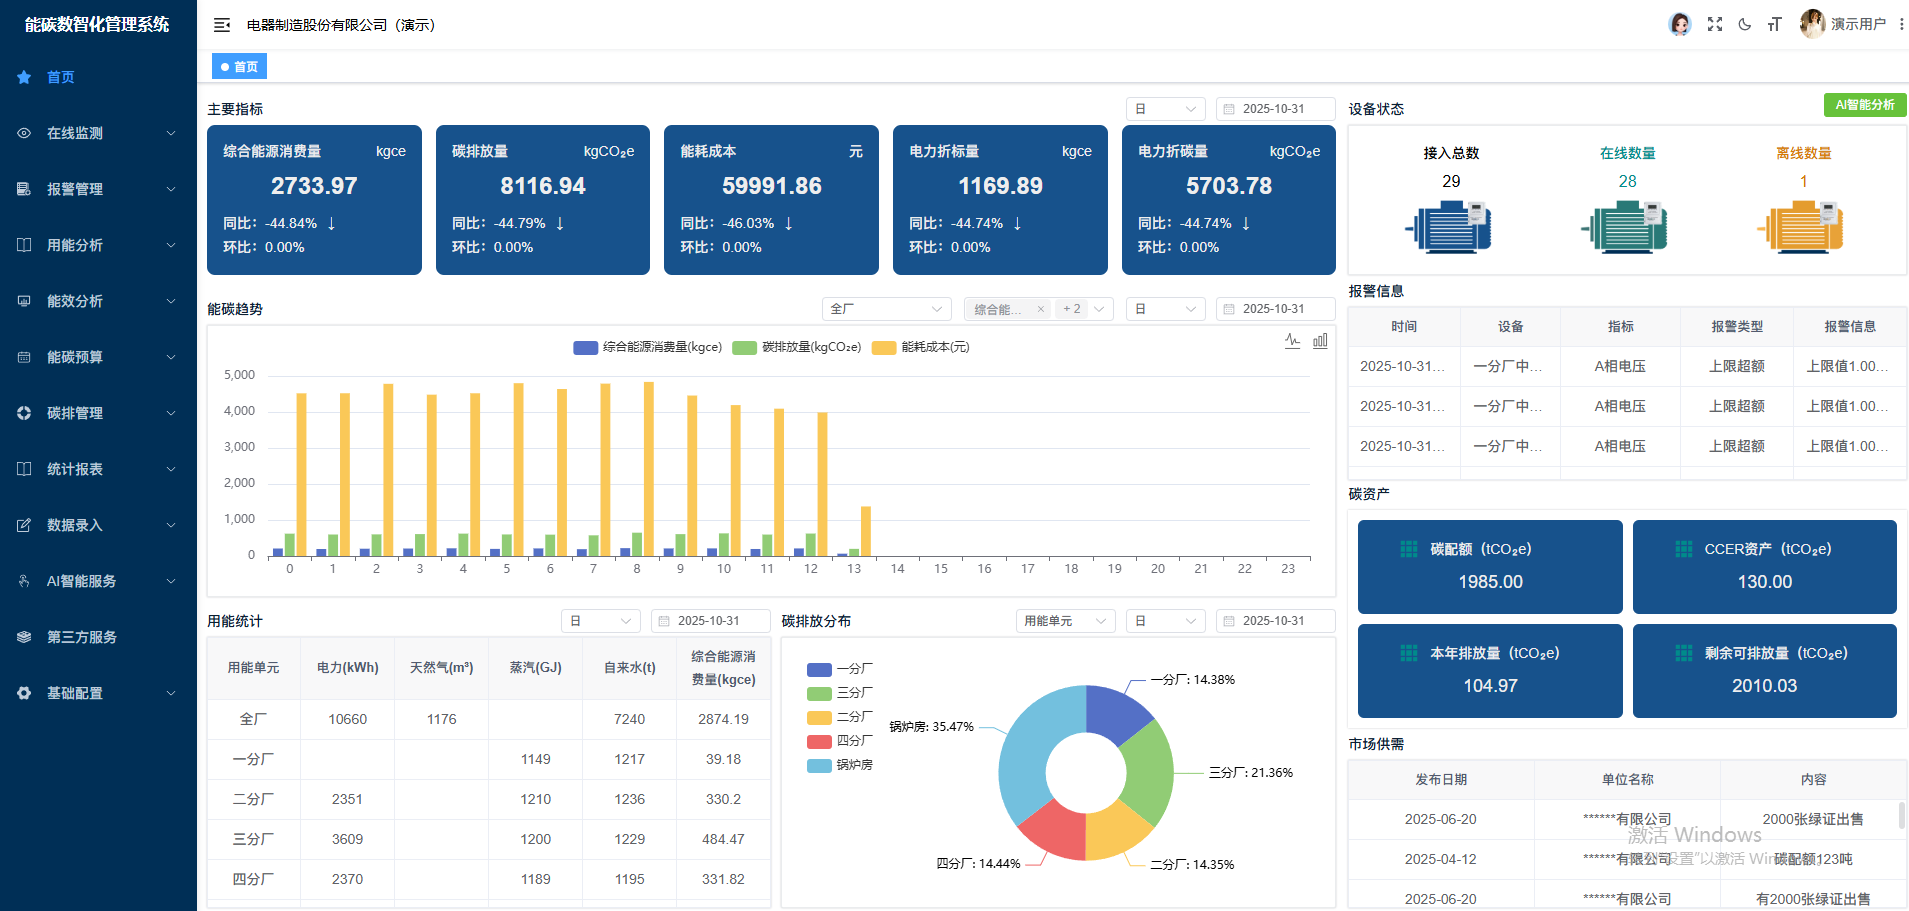
这几年,很多企业在推进绿色工厂、零碳工厂相关工作时,都会越来越明显地感受到一个变化:过去,能碳管理平台有时还是“加分项”;现在,越来越接近“基础项”;再往后看,
这两年,很多行业都在谈AI。但对企业来说,真正关心的并不是“有没有AI”,而是AI到底能不能进入实际工作,能不能解决那些原来反复做、耗时间、靠经验、效率不稳定的