AI数字化碳中和解决方案供应商
2026-09-24
双信息体系认证,指的是ISO 27001信息安全管理体系与ISO 20000信息技术服务管理体系两张认证的组合。在信息技术领域,这两张证书经常被一并提及,不少招标文件也将它们并列作为供应商的资质要求。
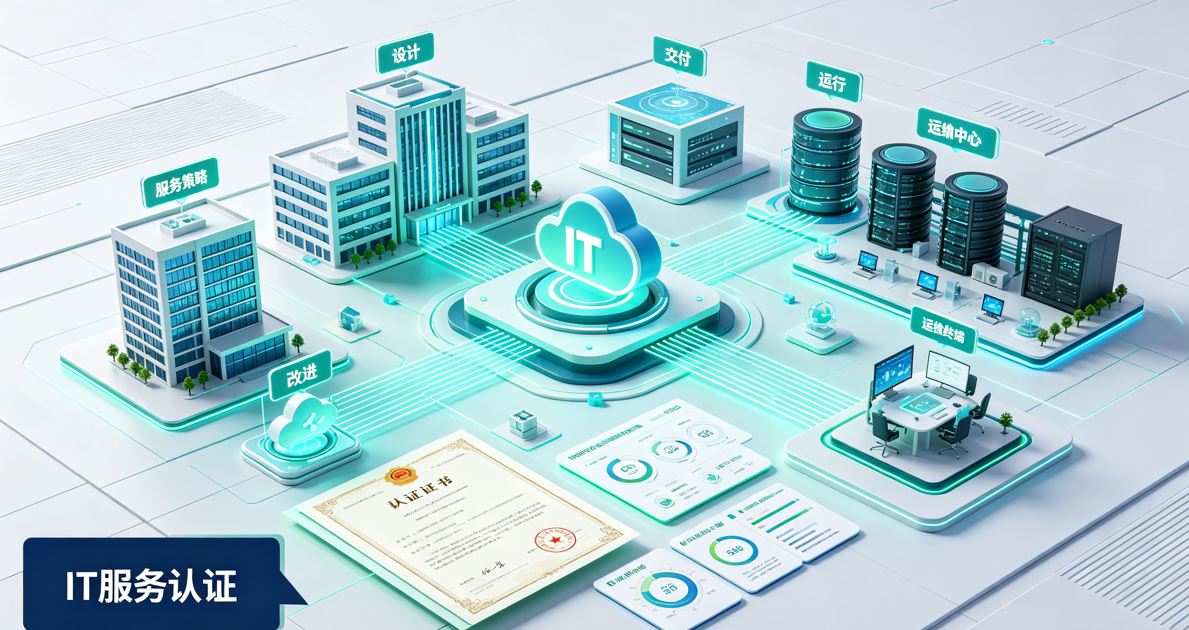
两张标准的定位各有侧重。ISO 27001管的是“信息安不安全”,关注信息资产的保密性、完整性和可用性,通过风险评估和风险处置建立安全防护体系。ISO 20000管的是“IT服务做得好不好”,关注服务交付的稳定性和效率,通过服务级别管理、事件管理、变更管理等流程确保服务质量。两者在管理框架上具有兼容性,都采用PDCA循环和过程方法,可以整合运行。
为什么企业倾向于两张一起做
单独做一张证书和两张一起做,投入产出比有明显差异。两者在体系文件、内审管评、审核接待等环节存在大量可以复用的工作。整合推进可以减少重复劳动,降低体系维护成本。从审核角度看,多体系联合审核一次进场即可覆盖两个标准,企业接待负担更小,认证周期也更短。
从市场价值看,双信息体系证书的组合效应更强。客户在选择IT服务商时,既关心服务能不能稳定交付,也关心信息安不安全。两张证书同时具备,向客户传递的信任信号更完整。
哪些企业需要双信息体系认证
IT服务提供商是认证的主力群体。包括IT外包服务商、系统集成商、软件开发商、云服务厂商、数据中心和运维服务企业。这类企业以IT服务为主营业务,客户在招标时往往同时要求ISO 27001和ISO 20000证书,以确认服务商具备规范的服务交付能力和信息安全保障能力。
金融机构的信息科技部门同样适用。银行、证券、保险等机构处理大量客户敏感信息,对信息安全和系统连续性要求极高。监管对金融机构的信息科技风险管理有明确要求,双信息体系认证可以帮助机构建立系统化的管理框架,满足合规要求。
政务和医疗领域的信息化部门也是重点适用对象。政务系统涉及大量公民个人信息,医疗机构涉及患者隐私数据,这两类组织对信息安全和服务连续性的要求都很高。通过双信息体系认证,可以规范服务流程、强化安全管控。
互联网平台和数据处理企业同样需要。涉及用户数据处理的互联网企业,面临《个人信息保护法》《数据安全法》的合规要求,ISO 27001是证明数据保护能力的直接凭证。同时,平台服务的稳定性直接影响用户体验和业务收入,ISO 20000可以帮助企业建立规范的服务管理体系。
大型集团企业的IT共享服务中心也适合推进双信息体系认证。集团内部IT服务面向多个业务单元,服务质量和信息安全直接影响各业务板块的运营。通过认证可以规范内部服务流程,明确服务级别,强化安全管控。
世通国际认证2003年成立,CNAS认可机构,累计服务组织超4.86万家,在ISO 27001和ISO 20000认证领域积累了丰富经验。世通提供多体系联合审核服务,一次审核可覆盖多个标准,减少企业接待负担,缩短认证周期。世通AI认证工作平台可辅助企业完成文件核验、标准自查和数据比对,让认证准备更规范、更高效。对于同时关注绿色低碳发展的企业,世通AI+能碳管理平台也可为能源与碳排放数据管理提供数字化支撑。
认证是持续运行的起点
双信息体系证书有效期均为三年,期间每年需接受一次监督审核。企业应将两个体系的运行融入日常管理,定期开展风险评估、内部审核和管理评审,持续更新服务级别协议和安全控制措施。两张证书的价值不在于挂在墙上,而在于帮助企业建立起服务交付和信息安全的双重保障能力,在市场竞争中形成可被客户验证的信任基础。
世通AI+能碳管理平台让节能降碳清晰可见
零碳工厂评审的核心,不是简单看企业有没有节能措施,而是看企业是否具备系统化、可验证、可持续运行的能碳管理能力。对于缺少能碳管理平台的企业来说,评审过程中最容易被
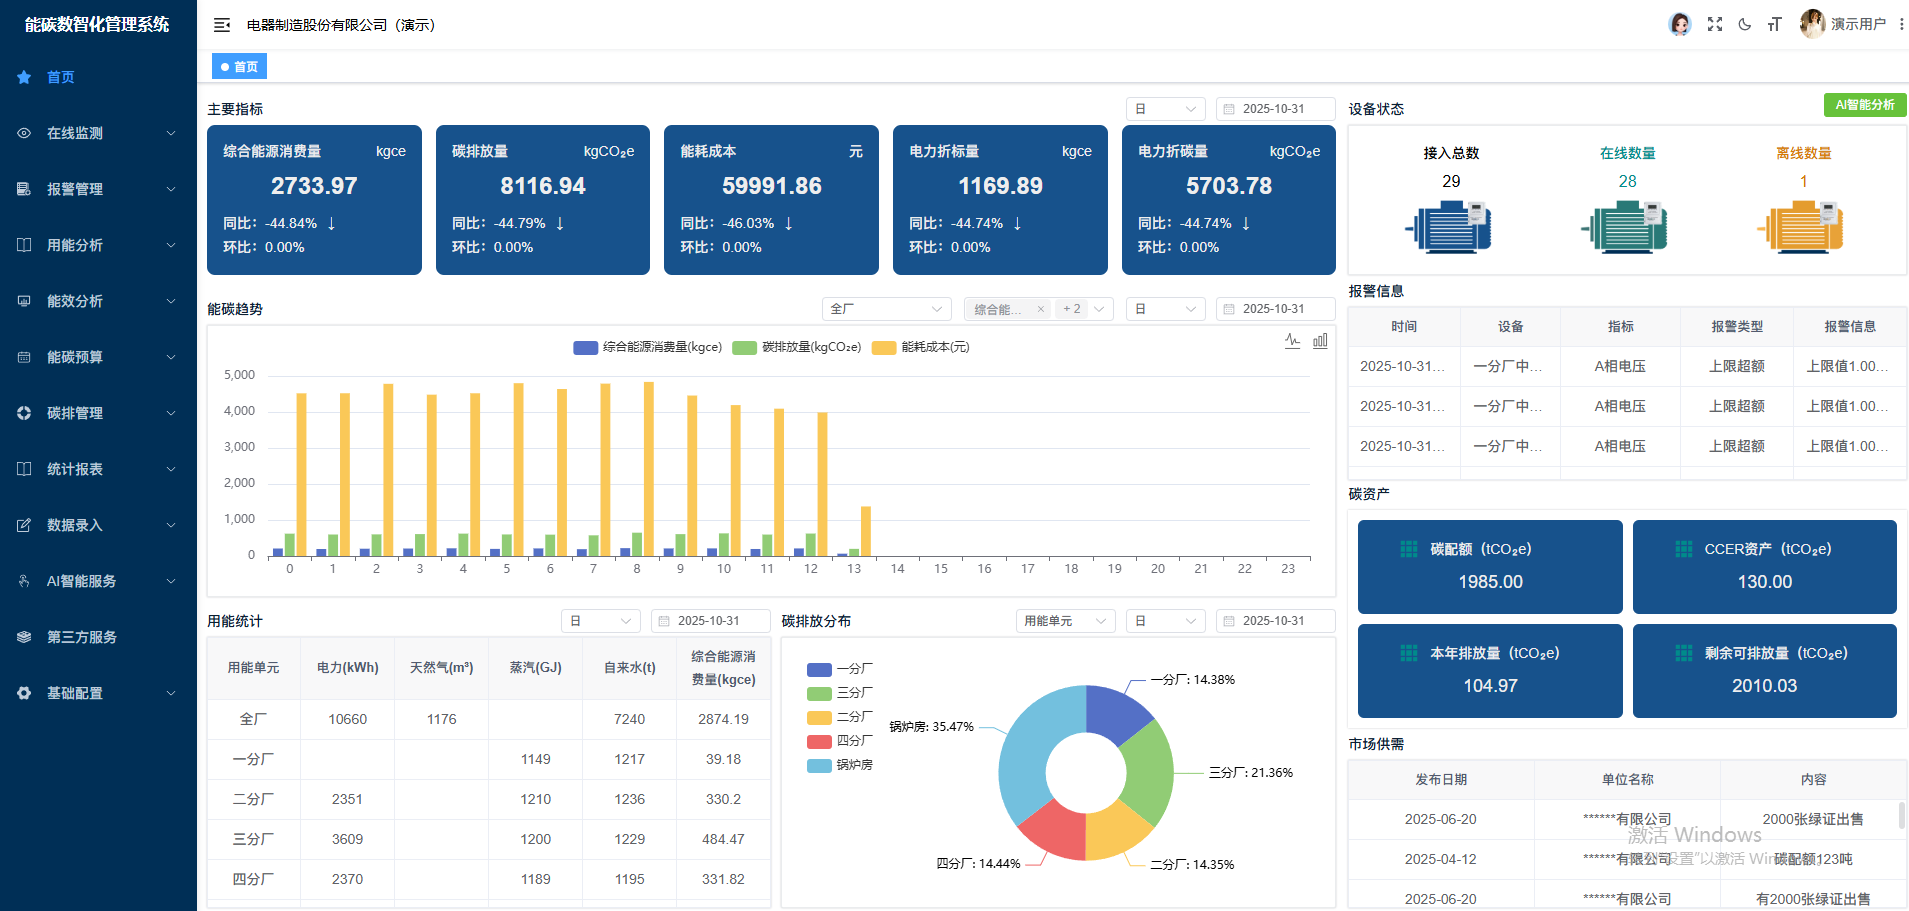
这几年,很多企业在推进绿色工厂、零碳工厂相关工作时,都会越来越明显地感受到一个变化:过去,能碳管理平台有时还是“加分项”;现在,越来越接近“基础项”;再往后看,
这两年,很多行业都在谈AI。但对企业来说,真正关心的并不是“有没有AI”,而是AI到底能不能进入实际工作,能不能解决那些原来反复做、耗时间、靠经验、效率不稳定的